


Fałszywe reklamy na Facebooku prowadziły Polaków do aplikacji w Google Play. CERT Polska powiązał z operacją 17 aplikacji i 852 reklamy.
Niepokojąca analiza
CERT Polska opublikował 23 września analizę dużej operacji wymierzonej w polskich użytkowników Androida. Jej szczególnie niepokojący element polegał na tym, że złośliwe aplikacje można było pobrać z oficjalnego sklepu Google Play. Po instalacji mogły uruchamiać płatne usługi bez świadomej zgody użytkownika.
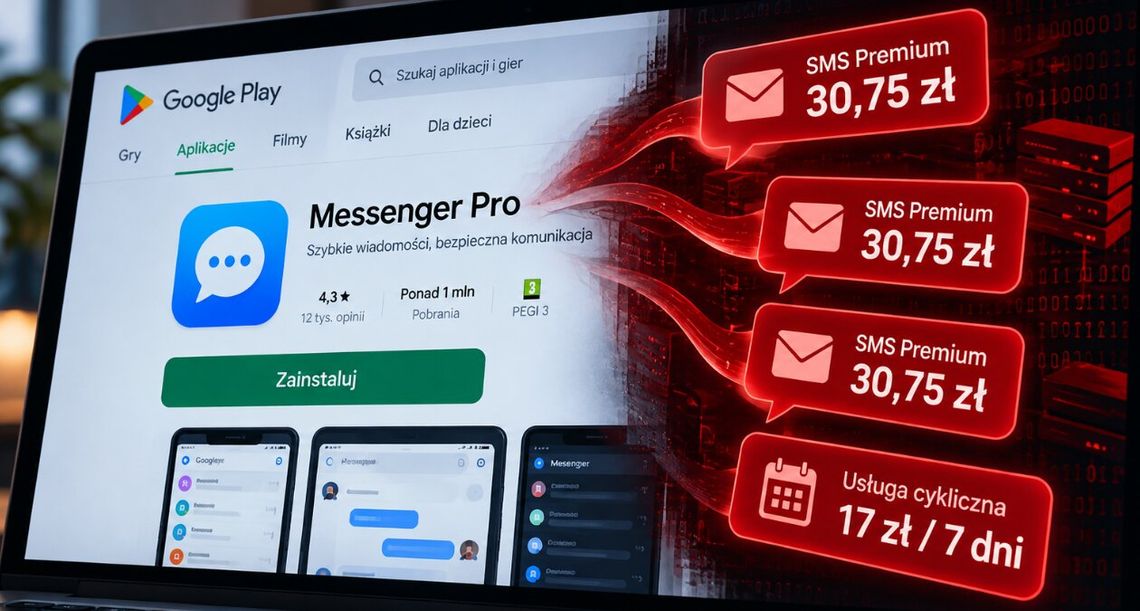
Początkiem śledztwa były dwie reklamy na Facebooku. Ostrzegały Polaków, że ich aplikacja do obsługi plików PDF „straciła ważność” i trzeba ją zaktualizować. Kliknięcie reklamy nie prowadziło jednak do żadnego programu do PDF, lecz do aplikacji Messenger Pro dostępnej w Google Play.
852 reklamy i 17 aplikacji
Początkowo CERT analizował tylko dwie reklamy i jedną aplikację. Szybko okazało się jednak, że skala jest znacznie większa.
Eksperci zabezpieczyli 1235 reklam Meta wyświetlanych pod 74 nazwami profili. Spośród nich 852 reklamy promowały 17 aplikacji z Google Play, które udało się połączyć wspólnym kodem lub infrastrukturą.
Aplikacje podszywały się m.in. pod komunikatory i przydatne narzędzia. Sam Messenger Pro rzeczywiście działał jak komunikator, dzięki czemu mógł wiarygodnie prosić użytkownika o ustawienie go jako domyślnej aplikacji do obsługi SMS-ów. W tle uruchamiał jednak kolejne ukryte moduły prowadzące do mechanizmu tzw. toll fraud.
Rachunek mógł wzrosnąć bez wiedzy użytkownika
Toll fraud polega na uruchamianiu płatnych usług mobilnych bez świadomej zgody abonenta. CERT zaobserwował zarówno zadania dotyczące SMS-ów Premium, jak i płatności doliczanych bezpośrednio do rachunku telefonicznego lub pobieranych z salda telefonu.
W przypadku Messenger Pro serwer sterujący zwrócił trzy numery SMS Premium. Każda wiadomość wysłana na te numery kosztowała 30,75 zł brutto. CERT natrafił również na usługę rozliczaną w wysokości 17 zł co siedem dni.
Co istotne, analiza potwierdziła, że polskie urządzenia były uwzględnione w mechanizmie wyboru złośliwego modułu. W przypadku Messenger Pro polski kod sieci komórkowej MCC 260 prowadził do gałęzi realizującej oszustwo.
Google usunęło aplikacje, ale to nie koniec
CERT zgłosił Messenger Pro firmie Google 15 września. Aplikacja została później usunięta z Google Play. Zgłoszono również pozostałe wykryte aplikacje, które Google także usunęło ze sklepu. Meta usunęła natomiast wskazane przez CERT reklamy.
Usunięcie programu ze sklepu nie kasowało jednak automatycznie kopii zainstalowanych wcześniej na telefonach. Podczas analizy infrastruktura wykorzystywana do sterowania aplikacjami nadal działała, a wcześniej zainstalowane kopie mogły się z nią komunikować. CERT zastrzega też, że inne reklamy tej samej operacji mogły pozostać aktywne albo pojawiać się pod nowymi nazwami.
To pokazuje, że samo pobranie programu z oficjalnego sklepu nie daje stuprocentowej gwarancji bezpieczeństwa. Szczególną ostrożność powinny wzbudzać reklamy straszące utratą dostępu do aplikacji oraz programy, które bez wyraźnego powodu proszą o dostęp do SMS-ów lub ustawienie ich jako domyślnej aplikacji do wiadomości.


Napisz komentarz
Komentarze